
La superficie reale del rischio
Gesti ordinari · conseguenze straordinarie
La sicurezza informatica delle imprese si rompe molto più spesso attraverso episodi ordinari come un bonifico richiesto dal «titolare», una password salvata nel browser, un collaboratore che lascia l’azienda, un allegato mandato alla persona sbagliata o un backup che nessuno ha mai provato a ripristinare che attraverso attacchi spettacolari.
Capire dove nascono davvero i rischi è il primo passo per difendersi.
Quando si parla di cybersecurity alle imprese si parte quasi sempre dalla parte sbagliata: hacker, ransomware, intelligenza artificiale, grandi violazioni di dati. Sono tutti elementi reali. L’effetto collaterale è che molti imprenditori finiscono per trattare la sicurezza informatica come una materia specialistica da delegare a chi gestisce computer e server. Buona parte del rischio nasce invece prima e altrove.
Nasce in momenti ordinari: un’email apparentemente firmata dall’amministratore delegato, una telefonata di un falso tecnico, un link aperto per distrazione, cinquemila contatti del CRM esportati su un computer personale, la stessa password riutilizzata su più servizi, una cartella condivisa con un link pubblico, le credenziali che un ex collaboratore conserva ancora, un contratto incollato in un sistema di intelligenza artificiale senza sapere dove finiranno quelle informazioni. Può nascere anche in un’impresa che ha acquistato regolarmente firewall, antivirus, cloud e sistemi di backup.
Il punto centrale è che la sicurezza aziendale non coincide con la sicurezza informatica. Dipende dall’interazione tra tecnologia, persone, procedure, fornitori, autorizzazioni e comportamenti quotidiani. Per questo la prima verifica non dovrebbe essere affidata al solo reparto IT: l’imprenditore dovrebbe riunire chi segue sistemi informatici, amministrazione, privacy, personale e processi e porre alcune domande molto concrete.
1. L’email che sembra autentica
Immaginiamo l’amministrazione che riceve un messaggio dal titolare: «Sto entrando in riunione. Dobbiamo chiudere urgentemente il pagamento al nuovo fornitore. Procedete oggi sull’IBAN allegato e mandatemi conferma appena fatto.» Il nome è corretto, la firma è corretta, il linguaggio è plausibile e il messaggio può perfino richiamare una situazione realmente esistente. Il titolare però non lo ha scritto.
È lo schema della Business Email Compromise, una forma di frode particolarmente insidiosa perché l’attaccante non deve necessariamente entrare nel server. Può falsificare il mittente o registrare un dominio quasi identico a quello dell’azienda. Nei casi peggiori ha compromesso una casella reale e ha osservato per qualche tempo conversazioni, clienti, fornitori e abitudini. A quel punto la richiesta fraudolenta si confonde con il lavoro quotidiano.
Il quadro europeo più recente è il Threat Landscape 2026 di ENISA, pubblicato il 22 settembre 2026, che analizza 8.257 incidenti registrati nell’Unione europea nel 2025. Il phishing resta la tecnica di ingegneria sociale prevalente con il 77,8% dei casi di questa categoria e viene sostenuto da phishing kit e servizi criminali pronti all’uso. Per gli incidenti classificati come accessi non autorizzati, tuttavia, l’agenzia riesce a identificare il vettore iniziale soltanto nel 5,2% dei casi. In quel sottoinsieme il 60,4% ha sfruttato una vulnerabilità e il 20,7% una configurazione errata o un’esposizione accidentale.
Il dato non sostituisce quello della precedente edizione. Il rapporto 2025 collocava il phishing al primo posto con circa il 60% dei casi osservati nei quali era identificato il vettore iniziale; l’edizione 2026 adotta l’anno solare, amplia le attività criminali monitorate e si sovrappone per sei mesi alla precedente. Le percentuali non sono quindi confrontabili direttamente. Si tratta in entrambi i casi di incidenti osservati e non dell’universo delle imprese europee: nessuna delle due edizioni consente di stimare la probabilità di attacco per una singola azienda. Il quadro che ne emerge mostra più porte d’ingresso: le persone, le vulnerabilità e le configurazioni.
Che cosa verificare in azienda
Non basta chiedere se esiste l’antivirus. Occorre sapere se l’autenticazione multifattore è attiva sulle caselle importanti; se esiste una procedura di verifica su un secondo canale per le richieste anomale di pagamento o di cambio IBAN; se gli utenti sanno riconoscere domini simili a quello aziendale; se un accesso da dispositivi o località insolite genera una segnalazione. Occorre soprattutto sapere se una singola email può bastare per autorizzare un’operazione economicamente rilevante. La difesa più efficace in questo caso può costare zero: una richiesta straordinaria di pagamento o di modifica delle coordinate bancarie deve essere verificata attraverso un canale diverso da quello dal quale è arrivata.
2. «Sono dell’assistenza, mi dia un codice»
L’attacco può arrivare anche per telefono, come mostra la sanzione di 1.715.600 euro che a luglio 2026 il Garante per la protezione dei dati personali ha reso nota nei confronti di Wind Tre per due violazioni notificate nel febbraio 2025. Secondo quanto ricostruito dall’Autorità alcuni attaccanti, presentandosi come tecnici dell’assistenza, convinsero gli operatori di due punti vendita a consentire l’accesso ai sistemi aziendali e riuscirono a sottrarre i dati personali di oltre 365.000 clienti. Per 41.359 persone furono coinvolte anche informazioni relative ai metodi di pagamento.
Attribuire tutto all’ingenuità degli operatori sarebbe però una lettura parziale. Nel provvedimento del 14 maggio 2026 il Garante ha rilevato anche carenze nella gestione delle credenziali di accesso e dei certificati digitali e ha prescritto specifici interventi tecnici e organizzativi. Il caso è istruttivo perché mostra come la persona possa diventare parte del sistema di autenticazione: chi telefona conosce abbastanza informazioni da risultare credibile e si presenta come tecnico del gestionale, del provider, della banca, dell’IT centrale o di un fornitore. Chiede una password, un codice arrivato sul telefono oppure l’approvazione di una notifica. L’utente pensa di collaborare alla soluzione di un problema e sta invece aprendo la porta. L’autenticazione multifattore rimane fondamentale. Non basta tuttavia se le persone sono abituate ad approvare automaticamente qualsiasi richiesta.
Ai collaboratori conviene rivolgere una domanda semplice: «Se domani qualcuno vi chiamasse dicendo di essere il nostro tecnico informatico e vi chiedesse un codice o di approvare un accesso, sapreste esattamente cosa fare?» Se le risposte differiscono esiste già un problema organizzativo.
3. Il collaboratore che se ne va venerdì e lunedì può ancora entrare
Un dipendente cambia lavoro, un consulente conclude l’incarico, una software house smette di collaborare, un commerciale lascia l’azienda: gli viene restituito il computer e la pratica sembra chiusa. Quella persona può però conservare l’accesso alla posta elettronica, al CRM, a Dropbox, Google Drive, Microsoft 365, WordPress, al gestionale, alle piattaforme pubblicitarie, ai social network o a cartelle condivise. Possono esistere inoltre API, account tecnici e password condivise di cui nessuno ricorda più l’esistenza.
Il problema è frequente nelle PMI perché i sistemi si aggiungono progressivamente: un software oggi, un servizio cloud domani, una piattaforma di marketing l’anno successivo, un consulente esterno al quale vengono fornite credenziali per risolvere un problema. Dopo alcuni anni nessuno possiede più necessariamente una mappa completa di chi può entrare dove. La misura da adottare è elementare: ogni ingresso e ogni uscita dall’organizzazione devono avere una checklist informatica. All’ingresso si stabilisce a quali sistemi la persona può accedere; al cambio di funzione si modificano i privilegi; all’uscita si revocano tutti gli accessi e non soltanto quelli che qualcuno ricorda.
4. Il CRM vale più di quanto sembri
In molte aziende il CRM contiene nomi, telefoni, email, richieste commerciali, storico dei contatti, preventivi, documenti e informazioni sulle esigenze dei clienti e in alcuni casi rappresenta una parte consistente del patrimonio commerciale dell’impresa. Spesso basta premere «Esporta»: un commerciale può scaricare l’intero database prima di lasciare l’azienda; un collaboratore può esportarlo semplicemente per lavorare più comodamente da casa; un file Excel può finire su un computer personale, essere allegato a un’email oppure copiato su un servizio cloud non aziendale. In questi casi non interviene alcun hacker.
La domanda corretta riguarda non soltanto chi possa vedere i dati ma anche chi possa scaricarli, modificarli, cancellarli ed esportarli e se queste operazioni vengano registrate. Il criterio dovrebbe essere quello del minimo privilegio: ciascuno accede soltanto alle informazioni e alle funzioni necessarie al proprio lavoro. L’amministratore di un sistema, il responsabile commerciale, un collaboratore temporaneo e un agente esterno non hanno necessariamente bisogno degli stessi poteri soltanto perché utilizzano la stessa piattaforma.
5. Il file giusto mandato alla persona sbagliata
Un dipendente deve inviare il contratto del cliente Rossi e allega quello del cliente Bianchi; oppure sbaglia destinatario; oppure condivide un collegamento credendo di dare accesso a un solo documento quando ne rende visibili cento. Nessun attacco è avvenuto eppure può esserci stato comunque un data breach.
Il GDPR definisce infatti violazione dei dati personali una violazione di sicurezza che comporti, accidentalmente o in modo illecito, distruzione, perdita, modifica, divulgazione non autorizzata o accesso ai dati personali. La definizione comprende quindi sia eventi accidentali sia condotte illecite: non occorre che vi sia stato un attacco informatico perché si possa configurare una violazione dei dati personali. Cambia così la domanda che l’impresa deve porsi: oltre a «possono entrare?» occorre chiedersi «possiamo essere noi ad aprire involontariamente la porta?»
Per i documenti più sensibili possono essere opportuni il doppio controllo, sistemi di condivisione autenticata, scadenza dei link, restrizioni sui destinatari e limitazione del download. Serve soprattutto una cultura nella quale un errore venga segnalato immediatamente invece di essere nascosto per timore delle conseguenze: un allegato inviato alla persona sbagliata e segnalato dopo trenta secondi è un problema gestibile in modo molto diverso dallo stesso errore scoperto una settimana dopo.
6. Il computer rubato non è soltanto un computer rubato
Un portatile dimenticato in automobile sparisce e il danno non coincide necessariamente con il prezzo del computer. Dipende da ciò che conteneva e soprattutto da ciò a cui consentiva di accedere: email già autenticata, password memorizzate nel browser, CRM, documenti scaricati in locale, cloud aziendale, VPN, applicazioni con sessioni permanenti. Se il disco è cifrato, l’accesso è adeguatamente protetto e il dispositivo può essere disabilitato centralmente, il problema può rimanere circoscritto. In caso contrario un furto da mille euro può trasformarsi in un incidente di tutt’altra dimensione.
La verifica aziendale deve riguardare non soltanto quali dispositivi possediamo ma anche quali porte apre ciascun dispositivo. Lo stesso ragionamento vale per lo smartphone sul quale arrivano email aziendali, notifiche di autenticazione e codici temporanei.
7. «Il backup lo facciamo ogni notte». Qualcuno ha mai provato a ripristinarlo?
È forse la domanda più importante dell’intero articolo. Molte aziende dichiarano di avere un backup e molte meno sanno rispondere a una domanda precisa: «Se oggi alle 15 perdiamo completamente il server, in quanto tempo siamo realmente in grado di ricominciare a lavorare?» Il backup può non partire da mesi o copiare soltanto alcune cartelle. Può essere corrotto o raggiungibile dallo stesso ransomware che colpisce gli originali. Può richiedere tre giorni per essere recuperato oppure essere perfettamente integro senza che nessuno ricordi la procedura o possieda le credenziali necessarie al ripristino. Un backup mai verificato è una promessa, non una garanzia.
L’articolo 32 del GDPR richiama, per i trattamenti di dati personali, sia la capacità di ripristinare tempestivamente disponibilità e accesso ai dati in caso di incidente fisico o tecnico sia procedure per testare e valutare regolarmente l’efficacia delle misure di sicurezza. La verifica corretta non consiste quindi nel controllare che sul pannello del software compaia una spunta verde ma nel ripristinare davvero qualcosa. Per i sistemi critici occorre inoltre chiedersi se esista una copia sufficientemente separata dall’ambiente di produzione da non poter essere compromessa insieme agli originali.
Qui emerge anche una distinzione essenziale: backup e disaster recovery non sono la stessa cosa. Possedere una copia dei dati non significa necessariamente possedere la capacità di ricostruire rapidamente l’operatività aziendale.
Anatomia del rischio quotidiano
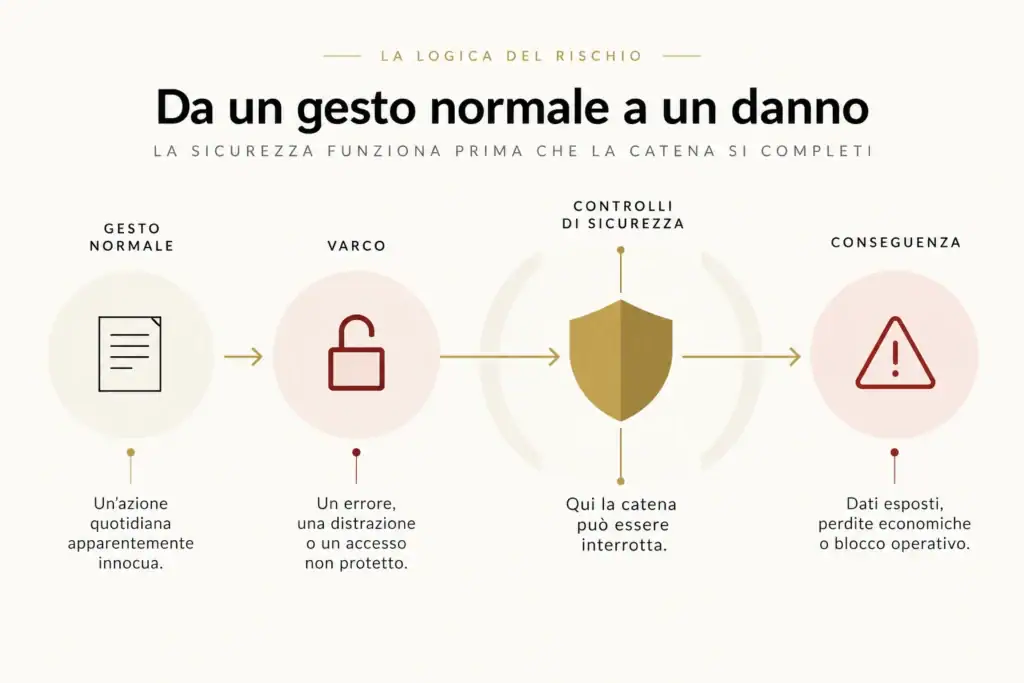
Da un gesto normale a un incidente: dove interrompere la catena
concreti
Il rischio raramente comincia dall’incidente finale. Prima c’è un gesto, poi un varco, quindi una conseguenza. La sicurezza efficace interviene prima che la sequenza si completi.
Il messaggio sembra provenire dal titolare o da un fornitore conosciuto.
Nessuna verifica indipendente di mittente, IBAN o richiesta.
Il denaro viene trasferito prima che l’inganno venga scoperto.
Verificare richieste anomale e cambi IBAN con un contatto indipendente.
Conosce nomi, sistemi o dettagli sufficienti per risultare credibile.
L’utente comunica una credenziale o conferma una richiesta di accesso.
L’autenticazione viene superata con la collaborazione inconsapevole dell’utente.
Codici e approvazioni non si comunicano su richiesta di chi telefona.
Il computer viene restituito e il rapporto di lavoro si conclude.
Cloud, CRM, posta, WordPress o servizi esterni restano accessibili.
Dati e strumenti aziendali rimangono raggiungibili senza necessità operativa.
Mappare e revocare sistematicamente tutti gli accessi alla cessazione.
Allegato errato, destinatario sbagliato o link con permessi troppo ampi.
L’informazione esce dal perimetro previsto senza alcun attacco.
Documenti o dati personali diventano accessibili a chi non dovrebbe riceverli.
Autenticazione, destinatari definiti, scadenza dei link e segnalazione immediata.
Contratto, bilancio, corrispondenza o dati vengono caricati per lavorare più rapidamente.
Non sono definiti strumenti autorizzati, dati ammessi o configurazioni.
Informazioni aziendali vengono trattate fuori da procedure e perimetri definiti.
Definire strumenti, categorie di dati, anonimizzazione e verifica umana degli output.
Il sistema dichiara che la copia viene eseguita regolarmente.
Nessuno ha verificato se dati e sistemi possano essere davvero recuperati.
La copia esiste ma è incompleta, compromessa o troppo lenta da ripristinare.
Test reali, copia indipendente e tempi di recupero conosciuti prima dell’incidente.
8. Il fornitore può diventare una porta laterale
L’impresa può proteggere molto bene i propri sistemi e subire comunque un incidente perché i dati non rimangono necessariamente al suo interno. Passano attraverso commercialista, consulente del lavoro, CRM, software house, provider cloud, piattaforme di email marketing, agenzie di comunicazione, assistenza informatica, sistemi di firma, applicazioni SaaS e numerosi altri soggetti. La sicurezza dell’impresa diventa quindi anche la sicurezza della sua catena digitale, e il Threat Landscape 2026 di ENISA insiste proprio su questo punto: le dipendenze digitali ampliano la superficie d’attacco e gli attacchi alla supply chain o a soggetti terzi possono produrre incidenti su larga scala o di forte impatto.
Per ogni fornitore importante bisognerebbe sapere almeno quali dati riceve e perché, dove vengono conservati, quali soggetti possono accedervi, quali subfornitori sono coinvolti, che cosa accade alla fine del contratto e come l’impresa viene avvisata in caso di incidente. È gestione del rischio prima ancora che burocrazia privacy. La domanda più utile può essere molto semplice: «Se domani questo fornitore venisse compromesso, che cosa di nostro potrebbe essere coinvolto?»
9. L’intelligenza artificiale è una porta nuova che molte aziende non controllano
Un collaboratore deve sintetizzare un contratto e lo copia in un chatbot; un altro carica un bilancio per farselo analizzare; un commerciale incolla la corrispondenza con un cliente per preparare una risposta; un responsabile carica un foglio Excel contenente nominativi per ottenere rapidamente un’analisi. Sono comportamenti comodi, comprensibili e ormai quotidiani: proprio per questo meritano attenzione.
Il problema non è vietare l’intelligenza artificiale ma sapere quali informazioni possono essere fornite a quali sistemi, utilizzando quali account e con quali configurazioni e garanzie. Una disposizione generica come «non inserite dati sensibili nell’AI» serve a poco se non viene tradotta in casi concreti. L’impresa dovrebbe stabilire quali strumenti siano autorizzati, quali categorie di informazioni non possano essere caricate, quando i dati debbano essere anonimizzati e quali output debbano essere controllati da una persona prima dell’utilizzo.
Il Threat Landscape 2026 rileva inoltre il doppio ruolo dell’intelligenza artificiale: viene utilizzata dagli attori malevoli per facilitare o potenziare alcune attività. L’integrazione dei sistemi AI negli ambienti aziendali crea al tempo stesso una superficie d’attacco ulteriore. Esiste poi il problema opposto: fidarsi troppo dell’output. Un testo generato dall’AI può essere linguisticamente impeccabile e fattualmente sbagliato. Se riguarda un contratto, una norma, un prodotto finanziario, una procedura tecnica o una comunicazione al cliente, la qualità della forma può rendere l’errore persino più pericoloso perché lo rende credibile.
10. Le automazioni sbagliano più in fretta delle persone
Le imprese collegano sempre più CRM, email, moduli web, cloud, gestionali e AI, ottenendo evidenti vantaggi di efficienza. Cambia però la scala dell’errore: una persona può mandare un documento al destinatario sbagliato mentre un’automazione configurata male può mandarne diecimila. Un errore di mapping può associare informazioni al cliente sbagliato; un trigger può partire quando non dovrebbe; un agente dotato di permessi eccessivi può leggere, spostare, modificare o trasmettere informazioni su una scala impossibile per un singolo operatore.
Qui emerge un principio organizzativo: più un sistema può fare autonomamente, più attentamente devono essere definiti i suoi privilegi e i controlli sulle azioni irreversibili. Inviare, cancellare, esportare grandi quantità di dati o eseguire operazioni economicamente rilevanti dovrebbe richiedere controlli proporzionati alle conseguenze. L’automazione non elimina la responsabilità: sposta il punto nel quale deve essere esercitato il controllo.
11. Il ransomware non è il momento in cui cominciare a decidere
Alle 8:15 i dipendenti accendono i computer e le cartelle non si aprono; il gestionale non funziona e sul server compare una richiesta di riscatto. A quel punto iniziano le telefonate e le domande si accumulano senza una risposta già pronta: chi chiamare, se spegnere tutto o isolare i computer, se i backup siano integri, se avvisare i clienti, se siano stati sottratti dati o soltanto cifrati, se si tratti di un data breach, chi debba coinvolgere il Garante, se si possa continuare a lavorare e per quanto tempo si possa restare fermi. Se queste domande vengono poste per la prima volta durante l’incidente, l’impresa parte già in ritardo.
Il più recente rapporto ENISA considera ancora il ransomware il tipo di incidente con il maggiore impatto nel breve termine e segnala che gli operatori ransomware continuano a combinare cifratura, sottrazione dei dati ed estorsione. Questo significa che il vecchio schema «mi cifrano i computer e ripristino il backup» non descrive necessariamente tutto il problema. Se prima della cifratura sono stati sottratti documenti, l’impresa deve gestire contemporaneamente continuità operativa, sicurezza, privacy, eventuale estorsione e comunicazione. Occorre stabilire prima chi prende le decisioni, chi contatta l’assistenza tecnica, chi coinvolge il consulente privacy o il DPO quando presente, chi conserva le evidenze, chi comunica all’esterno e come continuano almeno le attività essenziali.
Un data breach, inoltre, non coincide necessariamente con un furto di dati: anche perdita, distruzione, alterazione o indisponibilità dei dati personali possono costituire una violazione. Secondo l’articolo 33 del GDPR il titolare deve notificare una violazione all’autorità di controllo senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne viene a conoscenza. L’obbligo non scatta se è improbabile che la violazione presenti un rischio per i diritti e le libertà delle persone fisiche. Il titolare deve comunque documentare le violazioni dei dati personali, comprese le circostanze, le conseguenze e i provvedimenti adottati. Settantadue ore passano molto rapidamente quando nessuno sa chi debba fare cosa.
12. Il test da fare domani mattina
Un imprenditore non deve diventare un esperto di cybersecurity ma deve pretendere risposte comprensibili. Può convocare chi segue IT, privacy, amministrazione e organizzazione e porre queste quindici domande:
Il test da fare domani mattina
Quanto conosciamo davvero la nostra superficie di rischio?
Non servono risposte tecniche: servono risposte precise. Se per molte di queste domande la risposta è «dobbiamo verificare», è già emerso il primo dato utile.
Identità e accessi
Chi può entrare, dove e con quali poteri.-
01
Su quali sistemi abbiamo attivato l’autenticazione multifattore e su quali manca ancora?
-
02
Quante persone hanno privilegi amministrativi?
-
03
Un ex dipendente, collaboratore o consulente potrebbe avere ancora qualche accesso?
Dati e terze parti
Dove circola il patrimonio informativo.-
04
Chi può esportare integralmente clienti, lead o documenti?
-
05
Dove si trovano fisicamente e logicamente i nostri dati?
-
06
Quali fornitori possono accedervi?
-
07
Quali dati aziendali vengono inseriti nei sistemi di intelligenza artificiale?
Dispositivi e continuità
Quanto siamo capaci di recuperare.-
08
Quali computer e dispositivi mobili aziendali sono cifrati e gestibili centralmente?
-
09
Quando è stato eseguito l’ultimo vero test di ripristino del backup?
-
10
Se perdessimo oggi server e cloud principale, quale copia indipendente possediamo?
-
11
Quanto tempo impiegheremmo realisticamente per tornare operativi?
Gestione dell’incidente
Che cosa succede quando qualcosa accade davvero.-
12
Se alle 10:00 scoprissimo un possibile data breach, chi verrebbe avvisato per primo?
-
13
Esiste un registro degli incidenti e qualcuno sa chi deve compilarlo?
Decisioni e prova
Procedure critiche e capacità di reazione.-
14
Chi può autorizzare un cambio IBAN o un pagamento straordinario e attraverso quale verifica?
-
15
Abbiamo mai simulato un attacco di phishing, la perdita di un dispositivo o un incidente informatico?
Non serve eliminare ogni rischio: serve sapere dove si trova
La sicurezza assoluta non esiste e trasformare la cybersecurity in una rappresentazione continua dell’emergenza sarebbe un errore. Un’impresa può fare qualcosa di più razionale: conoscere ciò che possiede, sapere chi può accedervi, limitare i privilegi, proteggere le identità, controllare i fornitori, formare le persone, separare adeguatamente le copie di sicurezza e prepararsi agli incidenti prima che accadano.
Occorre soprattutto superare un equivoco: il rischio informatico non appartiene soltanto al reparto informatico. Il tecnico può configurare l’autenticazione multifattore; non può decidere da solo chi debba accedere ai dati commerciali. Può predisporre il backup; spetta all’organizzazione stabilire quanto tempo possa permettersi di restare ferma. Può proteggere la posta elettronica; non può impedire un bonifico basato su una richiesta fraudolenta se manca una procedura di verifica. Può mettere in sicurezza i computer; non può governare da solo ciò che dipendenti e collaboratori inseriscono negli strumenti di intelligenza artificiale. La cybersecurity è dunque una questione di governo dell’impresa.
Una risposta sì o no alla domanda «siamo sicuri?» vale poco. Le domande utili riguardano da dove potrebbe entrare qualcuno, che cosa potrebbe vedere, portare via o bloccare, quanto tempo l’impresa impiegherebbe ad accorgersene e se saprebbe esattamente cosa fare qualora succedesse domani mattina. Un’impresa che sa rispondere con precisione ha già compiuto una parte importante del lavoro. Se non sa farlo, ha appena individuato da dove cominciare.
Apparato documentale
Fonti e riferimenti
Documenti istituzionali e fonti primarie utilizzati per dati, casi e riferimenti normativi dell’articolo.
ENISA. ENISA Threat Landscape 2026. European Union Agency for Cybersecurity.
Fonte principale per il quadro europeo più recente: 8.257 incidenti analizzati nel periodo 1° gennaio–31 dicembre 2025; phishing e social engineering, vulnerabilità, configurazioni errate, ransomware, dipendenze digitali, supply chain e impiego dell’intelligenza artificiale nelle attività malevole.
DOI: 10.2824/0806036ENISA. ENISA Threat Landscape 2025. European Union Agency for Cybersecurity.
Edizione precedente richiamata per il confronto metodologico. Analizza 4.875 incidenti osservati tra il 1° luglio 2024 e il 30 giugno 2025 e identifica il phishing come principale vettore iniziale negli incidenti per i quali il metodo di intrusione è stato osservato.
Garante per la protezione dei dati personali. Provvedimento del 14 maggio 2026, doc. web n. 10263796.
Fonte primaria sul caso Wind Tre richiamato nell’articolo. Documenta gli accessi abusivi ottenuti mediante social engineering, il coinvolgimento di 365.048 clienti nel secondo evento, i dati sui metodi di pagamento relativi a 41.359 interessati, le criticità nella gestione di credenziali e certificati digitali e la sanzione amministrativa di €1.715.600.
Garante per la protezione dei dati personali. Newsletter n. 549 del 16 luglio 2026.
Comunicazione istituzionale con cui il Garante ha reso pubblica la sanzione Wind Tre. Conferma la dinamica basata su falsa assistenza tecnica, l’esfiltrazione dei dati di oltre 365 mila clienti e le carenze riscontrate nella sicurezza.
Parlamento europeo e Consiglio dell’Unione europea. Regolamento (UE) 2016/679 relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali e alla libera circolazione di tali dati (GDPR). Gazzetta ufficiale dell’Unione europea, L 119, 4 maggio 2016, pp. 1–88.
Riferimento normativo per la definizione di violazione dei dati personali (art. 4, punto 12), le misure di sicurezza e la capacità di ripristino e verifica periodica (art. 32) e la disciplina della notifica delle violazioni all’autorità di controllo (art. 33).
Nel dossier
Dal rischio alla governance
Tre passaggi dello stesso problema: dimensione della minaccia, sicurezza dei pagamenti e controllo dei nuovi strumenti di intelligenza artificiale.
-
Contesto L’Italia sotto assedio digitale: 18.500 attacchi in un anno e danni per miliardi
Il quadro precedente della minaccia cyber alle PMI: ransomware, credenziali, fattore umano, supply chain e continuità operativa osservati dalla prospettiva degli attacchi e del loro impatto.
-
Applicazione Truffe bancarie: cosa dice il rapporto Bankitalia a imprese, professionisti e investitori
Sul rischio che arriva fino alla tesoreria: spoofing, furto di credenziali, Business Email Compromise e verifica indipendente delle richieste di pagamento.
-
Approfondimento 2 agosto 2026: l’AI Act entra nell’impresa. Cosa cambia davvero per chi usa intelligenza artificiale
Il passaggio dalla sicurezza alla governance dell’AI: censire strumenti, dati, utilizzatori e processi prima che l’adozione informale diventi un rischio organizzativo.